GABRIELA JIMÉNEZ RAMÍREZ
RNCC / FOTO CORTESÍA
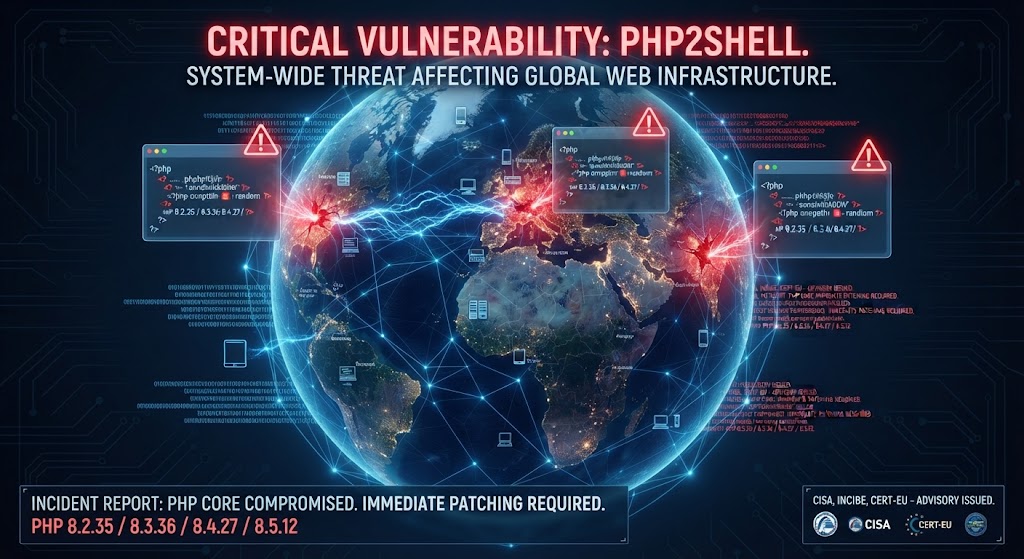
El pasado 21 de octubre de 2026 quedará marcado como el día en que los cimientos lógicos de la World Wide Web fallaron. Un par de fallas críticas de seguridad bautizadas conjuntamente como PHP2Shell amenazan la integridad de aproximadamente siete de cada diez sitios web activos en todo el planeta.
Debido a una filtración no planificada en redes sociales un día antes, la comunidad de seguridad de PHP se vio obligada a romper los protocolos de divulgación coordinada y lanzar parches de emergencia globales.
En una escala del 1 al 10, esta vulnerabilidad fue calificada con un 9.2 (Crítica). La alerta fue tal que millones de portales se apagaron temporalmente para evitar ser hackeados mientras arreglaban el problema.
El pánico fue tan severo que infraestructuras críticas como redes escolares, plataformas de hospitales y portales gubernamentales en cientos de países y Europa prefirieron desconectar temporalmente sus servidores antes de caer en manos de atacantes.
PHP es el motor interno que hace funcionar al 70% de las páginas web de todo el mundo (incluyendo la mayoría de los sitios de WordPress). Este motor sufrió una crisis global debido a un fallo crítico de seguridad apodado PHP2Shell. Este fallo fue detectado «aparentemente» por una inteligencia artificial.
Un atacante en cualquier parte del mundo pudo enviar una solicitud web maliciosa a un servidor y tomar el control total del equipo sin necesidad de contraseñas.
Esto se conoce como Ejecución Remota de Código (RCE). Empresas de infraestructura digital como Cloudflare reportaron haber detectado millones de intentos de ataque automatizados intentando explotar esta vulnerabilidad inmediatamente después de esparcirse la noticia.
Si eres administrador de sistemas, desarrollador o dueño de un sitio web, la acción y recomendación inmediata y obligatoria es actualizar el servidor, no solo tus aplicaciones: Modificar los plugins o actualizar WordPress no sirve de nada en este caso, porque el problema está en el “motor” (PHP) del servidor.
El Equipo de Seguridad de PHP (PHP. net) publicó el aviso oficial de emergencia y el registro de cambios técnico tras liberar los parches críticos para las versiones 8.2, 8.3, 8.4 y 8.5.